自有域名如何绑定 API.CC API 链接
用户购买域名后绑定 API.CC API 链接的图文教程,说明子域名选择、CNAME 与 TXT 解析、域名验证、HTTPS 检查和常见故障排查;具体记录值始终以当前后台显示为准。
适合人群
已经购买并管理自有域名,希望把一个子域名用作 API.CC API 链接域名,同时能够检查 DNS、验证状态和 HTTPS 的用户。
操作步骤
- 购买并管理一个有效域名,优先准备 api.example.com 这类不会影响主站和邮箱的子域名。
- 登录 API.CC,打开绑定 API 域名或同类入口,添加完整子域名;入口名称以当前后台为准。
- 在域名服务商的 DNS 管理页面,原样添加 API.CC 当前后台显示的 CNAME 和 TXT 名称与值。
- 等待 DNS 更新后,分别核对 CNAME、TXT、域名状态和证书状态,不把单项通过当成全部完成。
- 证书状态正常后使用 HTTPS 测试访问;测试不包含真实 Token、号码、订单、验证码或客户数据。
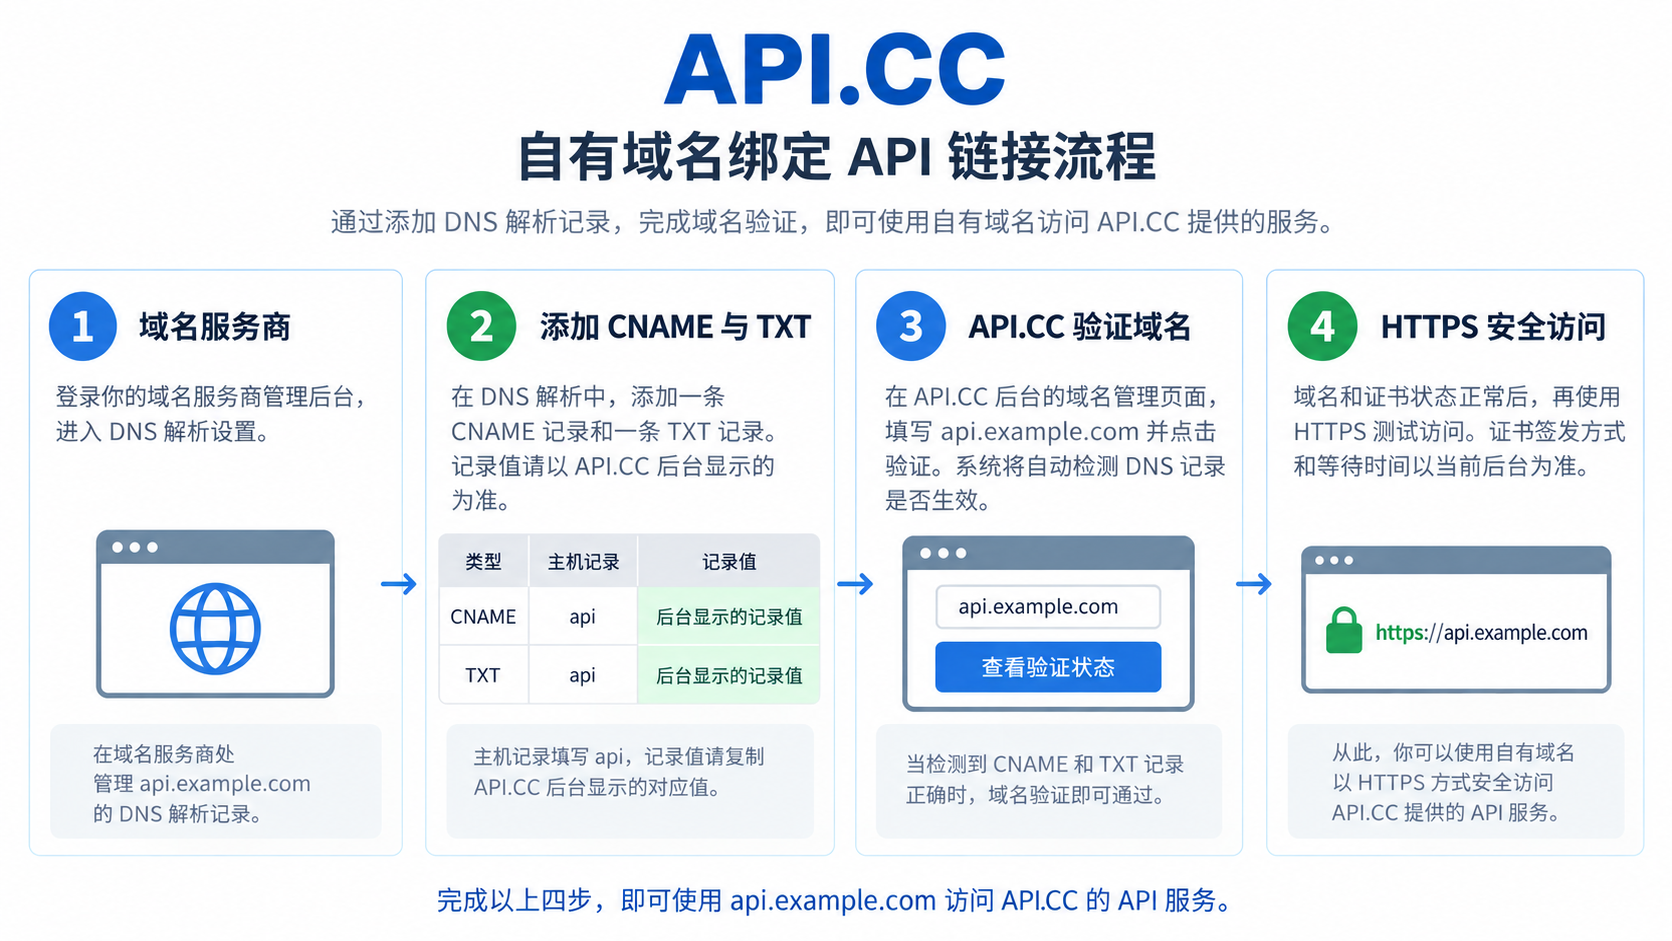
API.CC 自定义域名完整流程说明
绑定自有域名不是复制或迁移 API.CC 网站,也不会改变域名所有权。用户仍在原域名服务商管理域名,只把一个子域名的 DNS 记录指向 API.CC 当前后台指定的目标。
建议优先使用 api.example.com 或 sms.example.com 这类子域名,避免影响根域名上的网站、邮箱和其他服务。先在 API.CC 后台添加完整子域名,再把后台当时显示的 CNAME 与 TXT 名称和值原样添加到 DNS 管理页面。
DNS 生效后分别检查 CNAME、TXT、域名状态和证书状态。只有解析、验证和 HTTPS 都正常,才进行不包含真实 Token、号码或客户数据的访问测试;绑定成功也不代表某个号码或验证码项目一定可用。
术语和按钮怎么理解
CNAME 用于把子域名指向平台当前指定的域名目标;TXT 通常用于证明域名控制权。记录名称、记录值和证书流程都以用户当前后台显示为准,不能从旧教程或他人截图复制。
域名验证、证书状态和 API 业务结果是不同层级。域名能打开只证明 DNS 与 HTTPS 链路可用,不证明接口参数、号码状态、项目兼容性或验证码到达结果。
推荐阅读
常见问题
购买域名后,是不是要把域名账户交给客服?
不需要。域名仍由用户自己管理,通常只需在 DNS 面板添加当前后台显示的 CNAME 和 TXT 记录。不要向任何人发送域名账户密码、API.CC 密码、Token、验证码或私钥。
为什么建议使用 api.example.com 这样的子域名?
子域名通常更容易使用 CNAME 配置,也能避免影响根域名现有的网站、邮箱或其他服务。若必须使用根域名,应先确认域名服务商和平台当前是否支持相应记录方式。
可以直接照旧教程填写固定 CNAME 目标吗?
不可以。平台配置可能调整,必须复制自己当前后台显示的记录名称和值。历史记录只能帮助理解流程,不能替代当前配置。
CNAME 正确后为什么仍然打不开?
还要继续检查 TXT 验证、证书状态、同名记录冲突、Cloudflare 代理和额外重定向规则。解析正确只证明一部分链路,HTTPS 状态也必须正常。
绑定域名成功是否代表验证码一定能收到?
不代表。域名绑定只验证 DNS 与 HTTPS 链路;项目是否发送、号码状态、接码记录和客户环境仍需分别核查。
购买前后检查清单
添加前确认域名仍在有效期内、当前 DNS 托管位置和准备使用的子域名。填写后台时只输入完整域名,不添加 https://、路径或斜杠。
DNS 中按当前后台逐字复制 CNAME 与 TXT;检查是否重复拼接主域名,并避免同名 A、AAAA 或其他 CNAME 冲突。旧记录用途不明时不要直接删除。
Cloudflare 用户首次验证时可先使用仅 DNS,并在域名与证书状态正常后再按当前平台说明决定是否启用代理。遇到证书错误或循环跳转时先停止新增规则并提交脱敏证据。
合规说明
本教程只说明用户自有或获授权域名的 DNS 与 HTTPS 配置。不得使用他人域名、公开真实凭据,或把域名绑定用于欺诈、垃圾注册、绕过平台规则和其他违法违规用途。